
Comment le Detection-as-Code (DaC) réinvente le SOC d’entreprise
Sommaire
- Les limites de la détection traditionnelle
- Le Detection-as-Code (DaC) : le DevOps de la détection
- Dans les rouages du Detection-as-Code
- Les limites du modèle Detection-as-Code
- Le SOC de demain est un SOC agile
Le Detection-as-Code (DaC) est une approche qui applique les principes du développement logiciel à la gestion des règles de détection d’un SOC (Security Operations Center). En s’appuyant sur le versioning, les tests automatisés et les pipelines CI/CD, il permet de fiabiliser, d’accélérer et de standardiser le déploiement des règles de sécurité.
Cette approche transforme progressivement la détection des menaces en une discipline d’ingénierie, plus agile et plus traçable.
Les limites de la détection traditionnelle
Depuis la pandémie de COVID-19, le télétravail s’est imposé d’abord comme une nécessité opérationnelle, puis comme un équilibre indispensable entre vie professionnelle et personnelle. Cette transformation a fait émerger le besoin d’accéder aux applications d’entreprise depuis n’importe où et parfois sur des terminaux personnels (téléphones portables, ordinateurs BYOD). Cette ouverture a démultiplié les portes d’entrée vers les systèmes d’information des entreprises.
Parallèlement, le monde de l’entreprise évolue très vite : numérisation des anciens usages et automatisation des nouveaux besoins. Cette évolution améliore la productivité des entreprises, mais les rend également plus dépendantes des outils numériques. Si les virus historiques des années 2000 (MyDoom en 2004, ILOVEYOU en 2000) causaient des dégâts importants, leur impact restait de l’ordre du ralentissement de l’activité : les serveurs de messagerie tombaient et les ordinateurs ralentissaient, mais les fichiers restaient accessibles et les usines continuaient de tourner.
Aujourd’hui, la dépendance est telle qu’une cyberattaque peut paralyser la production physique d’une multinationale. Ce fut le cas avec le rançongiciel qui a frappé Colonial Pipeline en 2021 : la compromission des systèmes de gestion a contraint l’entreprise à mettre à l’arrêt le plus grand réseau d’oléoducs des États-Unis, provoquant des pénuries majeures et un manque à gagner de plusieurs millions de dollars par jour.
En parallèle, le développement des plateformes cloud (SaaS, solutions clés en main) a explosé et de moins en moins d’applications sont hébergées « sur site ». Les applications sont souvent accessibles depuis Internet. On peut penser à Salesforce pour les données clients, Workday ou Lucca pour les données RH, SAP pour l’ERP, ou encore Microsoft 365 pour la bureautique. Cette dispersion des données, souvent sensibles, hors du périmètre réseau interne augmente automatiquement la surface d’attaque et attire massivement les cybercriminels en quête de monétisation. L’ANSSI soulignait d’ailleurs dans son panorama de la cybermenace en France une augmentation de 51 % des incidents impliquant une exfiltration de données entre 2024 et 2025.
Avec la complexification des systèmes et l’évolution des capacités des modèles d’IA générative, le SOC doit être capable de créer et de déployer des règles de détection à un rythme toujours plus rapide.
Pourtant, dans un SOC traditionnel articulé autour d’un SIEM, la gestion de ces règles reste très artisanale et se heurte à des limites :
- L’absence de traçabilité : Les règles sont configurées manuellement dans des consoles web. On ignore souvent qui a modifié une règle, à quelle date et dans quel but précis. Au départ d’un collaborateur, la justification de la détection est parfois perdue.
- La gestion du cycle de vie de la détection : Adapter une règle pour éliminer un faux positif relève souvent du bricolage, et risque de réduire la couverture de détection par erreur.
- L’absence de validation : Les règles sont testées directement en production. Rien ne garantit qu’une règle écrite il y a plusieurs mois continue de fonctionner après une mise à jour d’un agent ou un changement de format de journal d’événements (logs).
Le Detection-as-Code (DaC) : le DevOps de la détection
Face à cette charge de travail, le Detection-as-Code (DaC) propose un changement complet de méthodologie : appliquer les principes de l’ingénierie logicielle et du DevOps à la détection SOC. Les règles de détection deviennent des lignes de code qu’il faut tester et déployer comme le ferait un développeur.
Le DaC apporte plusieurs améliorations immédiates :
- La traçabilité par la gestion de versions : Chaque règle est stockée dans un répertoire Git. Chaque modification est documentée dans un « commit », ce qui permet d’auditer les changements, de comprendre l’évolution des règles et de revenir à une version précédente si nécessaire.
- La révision par les pairs : Avant d’atteindre le SIEM, toute nouvelle détection passe par une « pull request ». Cette PR doit être validée par une personne tierce, ce qui permet de limiter les erreurs humaines.
- Les tests automatiques : La publication d’une nouvelle règle déclenche automatiquement un pipeline CI/CD qui permet de valider la nouvelle règle et de vérifier qu’elle détecte bien le comportement visé.
- La mesure de la couverture de détection : Chaque règle peut intégrer des identifiants de la matrice MITRE ATT&CK (ex. : T1059.001 pour l’exécution via PowerShell). Le DaC permet ainsi de générer de façon automatisée des matrices de couverture réelles.
Dans les rouages du Detection-as-Code
Sur le plan opérationnel, la mise en œuvre d’une chaîne DaC s’effectue en plusieurs étapes.
Pour rendre la description technique concrète, nous illustrerons chaque étape avec un scénario fictif : le cas pratique d’une ETI de 2 000 salariés équipée d’un SIEM Wazuh et d’une plateforme de gestion de code GitLab.
Un format standardisé avec Sigma
Pour éviter la dépendance à un seul éditeur, l’industrie adopte massivement des formats structurés (majoritairement en YAML). Le standard open source Sigma s’est imposé comme la référence pour décrire un comportement d’attaque de manière universelle, avant de le compiler vers la syntaxe d’un SIEM particulier avec des outils comme PySigma.
Les plus gros éditeurs suivent d’ailleurs cette tendance avec par exemple Splunk (via son projet open-source Splunk Security Content) qui crée ses règles en Sigma avant de les convertir en SPL et de les rendre disponibles. Même des solutions comme Wazuh préparent l’évolution de leurs formats historiques de règles de détection (XML) vers le YAML.
Imaginons que notre ETI souhaite détecter une attaque visant à désactiver Windows Credential Guard (la protection des mots de passe en mémoire). L’attaquant essaie de le désactiver en supprimant des clés de registre.
Au lieu d’écrire une règle dans le format du SIEM actuel de l’entreprise, l’analyste écrit ou récupère sur internet une règle Sigma (en l’occurrence sur le GitHub de SigmaHQ) :
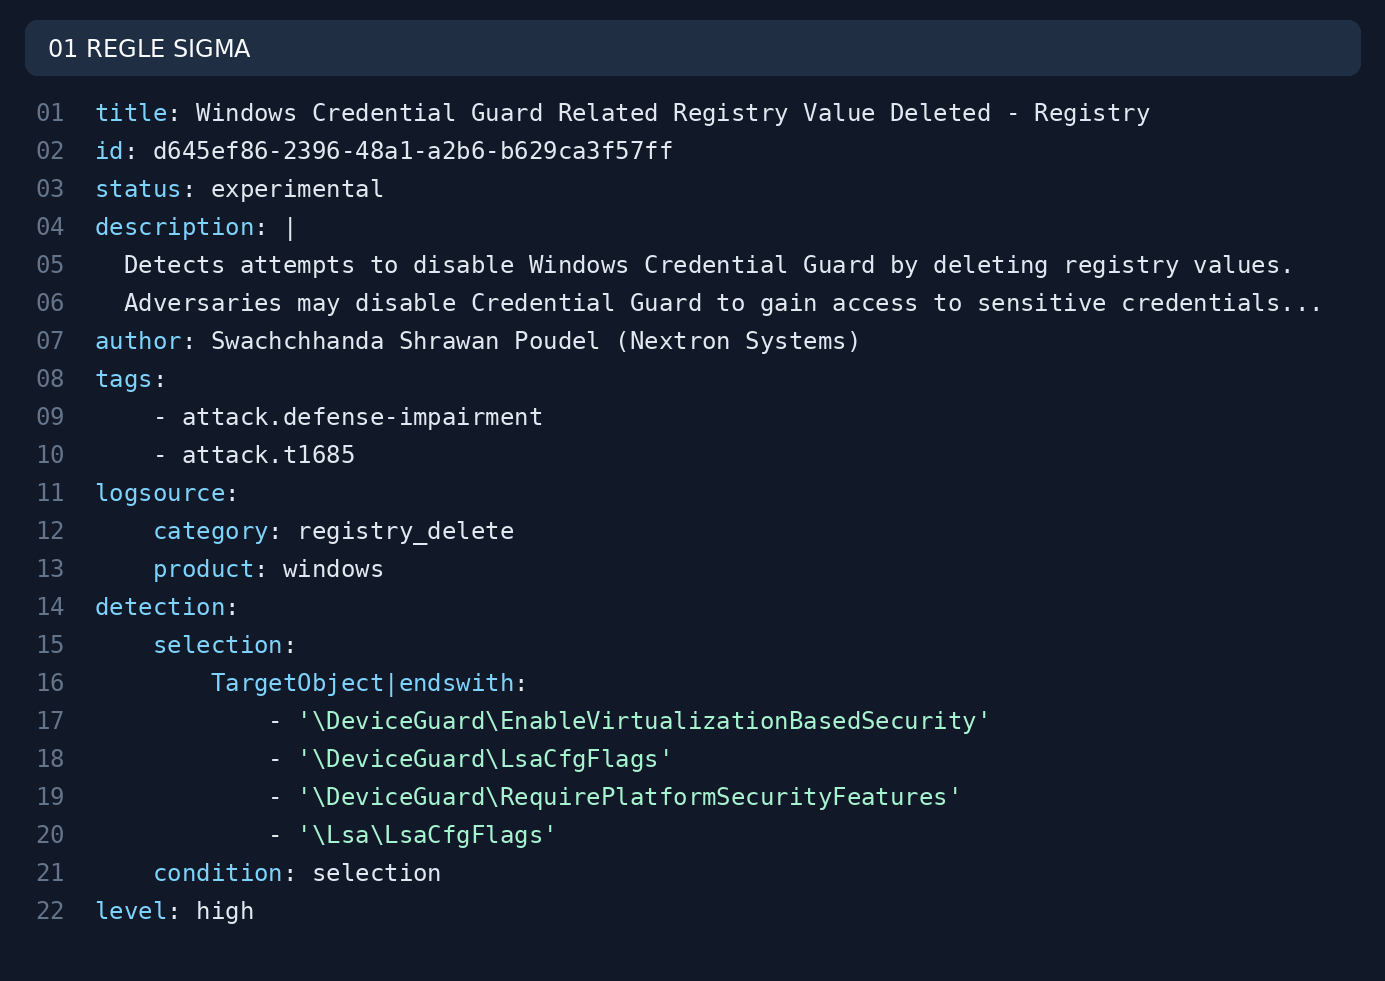
Note : dans notre cas pratique, nous ajoutons également un fichier de log pour tester le déclenchement de l’alerte par la nouvelle règle sur une instance Wazuh de test.
Le pipeline d’intégration continue (CI)
Dès qu’une PR est validée sur le répertoire de règles de détection, une suite de tâches automatisées se déclenche sur l’outil d’intégration continue (GitLab CI, GitHub Actions, Jenkins, etc.). Dans notre exemple, ce sera sur GitLab CI :
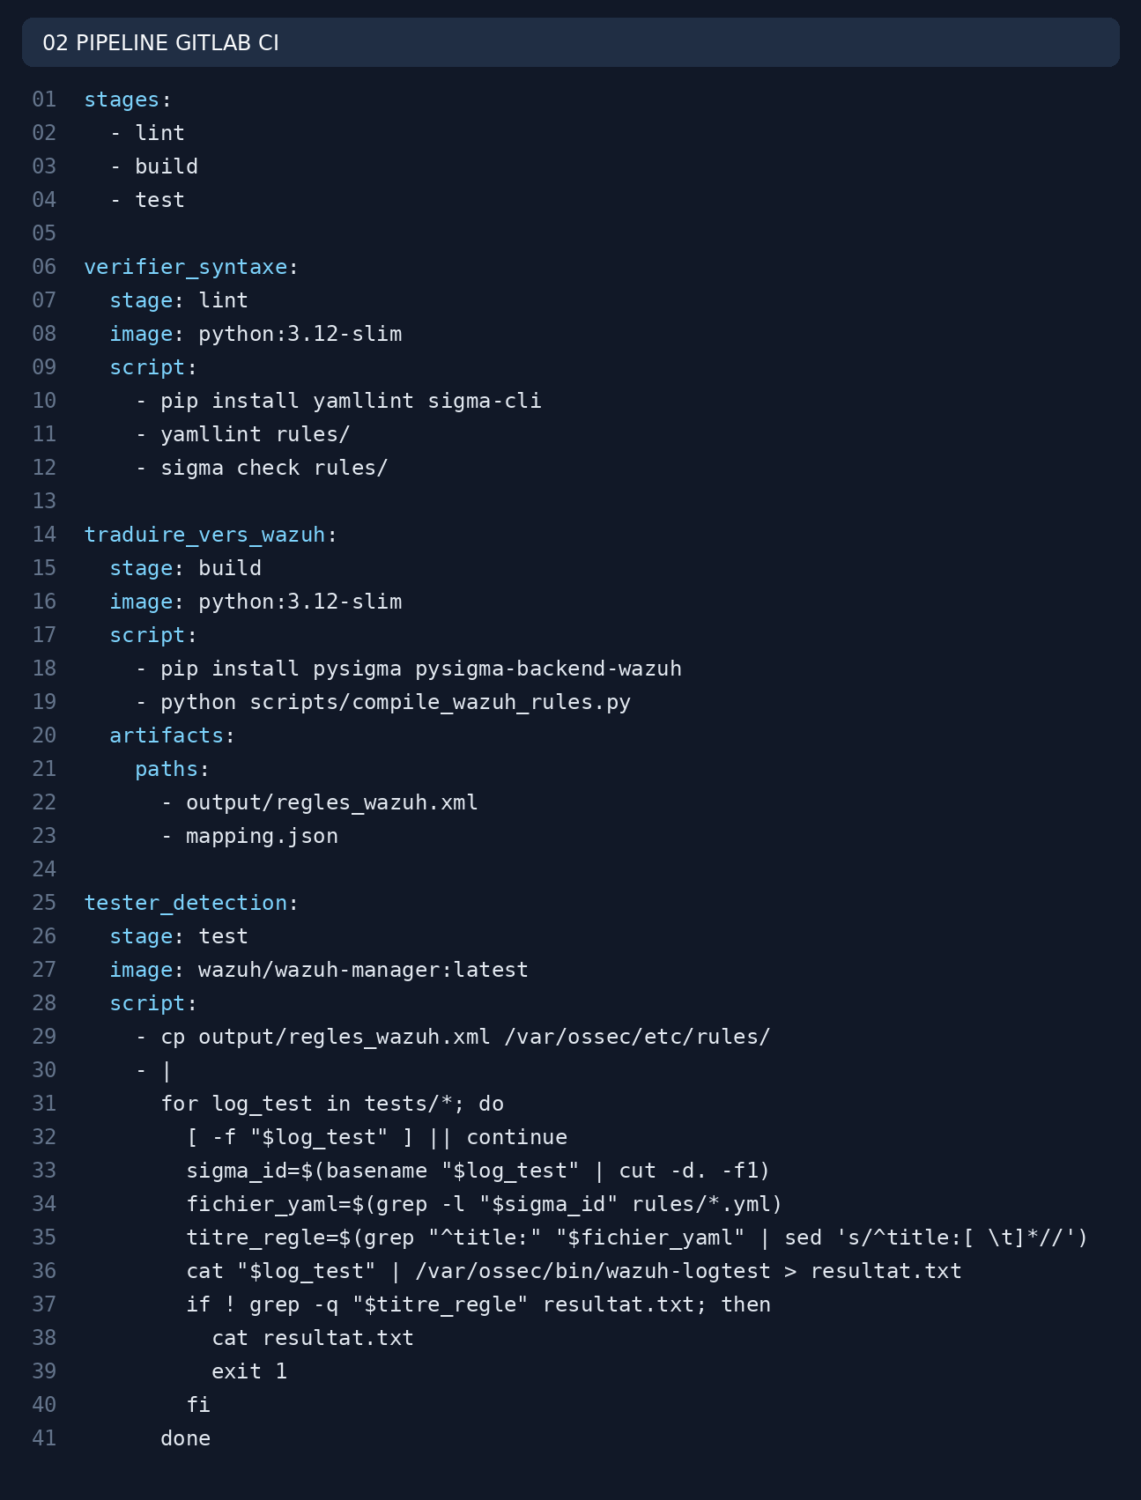
- Validation syntaxique : On utilise une image Docker légère contenant Python. L’outil yamllint vérifie les espaces et la structure et sigma-cli s’assure que les champs obligatoires de Sigma sont bien présents.
- Compilation de la règle : Pour compiler la règle Sigma en XML, on utilise un script personnalisé en Python qui utilise la bibliothèque PySigma. Ce script permet de générer la règle en XML et également de produire un fichier de mappage de l’UUID de la règle Sigma à une « rule_id » à destination de Wazuh. Ce mécanisme assure que chaque règle Sigma reçoit toujours le même identifiant dans Wazuh. Le résultat final est exporté au format XML.
- Test de détection par le SIEM : Pour finir, on lance un conteneur Wazuh Manager temporaire. On pousse les règles compilées sur l’instance, et un script boucle sur tous les fichiers de logs de test pour les injecter dans wazuh-logtest. Le pipeline lit l’identifiant du fichier de test, récupère le titre de la règle Sigma correspondante, et vérifie que c’est bien cette alerte précise qui se déclenche (pour s’assurer qu’une règle par défaut de Wazuh ne prenne pas le dessus par exemple). Dans le cas contraire, le pipeline retourne une erreur et le déploiement des règles en production n’a pas lieu.
Note : la modification d’une règle lance le pipeline de vérification pour toutes les règles du répertoire. Cette pratique vise à assurer que la modification d’une règle ne perturbe pas la détection d’une autre. De plus, pour moins de 500 règles, les performances du pipeline ne sont pas impactées.
Le déploiement continu (CD)
Une fois créées et testées, les règles sont déployées automatiquement en production par le pipeline. Le déploiement des règles peut être réalisé par un playbook Ansible ou bien par un script développé par l’équipe SOC.
Dans notre exemple, nous utiliserons un playbook Ansible qui représente la solution la plus simple et la plus rapide à mettre en place dans notre cas. Une étape est donc ajoutée dans le pipeline pour déployer les règles sur le SIEM.
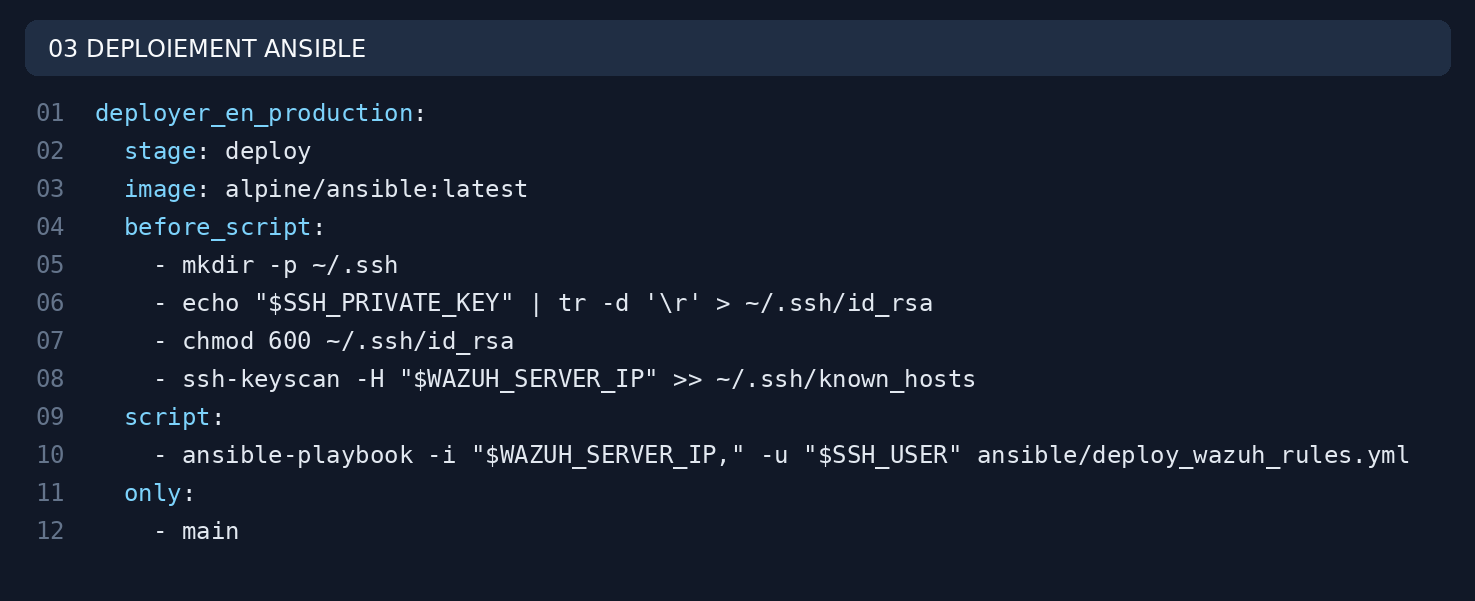
Le playbook Ansible appelé va mettre à jour un fichier de règles personnalisées sur le gestionnaire Wazuh en se connectant en SSH avec des identifiants stockés dans GitLab et va relancer ensuite le serveur si un changement a été fait.
Toutes les étapes sont ainsi terminées, et le SIEM détecte désormais un nouveau cas d’usage de détection d’attaque.
Les limites du modèle Detection-as-Code
Malgré toutes ces qualités, le DaC peut se révéler inadapté dans certains contextes et nuire aux performances d’un SOC. C’est le cas pour les SOC de petite taille qui n’ont pas beaucoup de règles de détection personnalisées (utilisation de SIEM « clé en main »). La mise en place d’un outil de gestion de code et d’un pipeline peut demander du temps, tant pour la configuration que pour la maintenance.
De plus, la conception systématique des règles de détection en utilisant Sigma peut parfois aboutir, une fois traduite, à des recherches plus gourmandes en ressources que des règles écrites directement dans le langage natif du SIEM.
Le SOC de demain est un SOC agile
En transformant l’artisanat de la détection en une véritable discipline d’ingénierie, le Detection-as-Code devient indispensable pour s’adapter aux nouvelles menaces.
Cette démarche constitue le socle des prochaines évolutions technologiques. À terme, cette chaîne d’automatisation s’interfacera directement avec les flux de renseignement sur les menaces (CTI) et les bulletins de sécurité (CVE) ; dès la parution d’une vulnérabilité critique, des modèles d’intelligence artificielle pourront proposer une première ébauche de règle de détection.